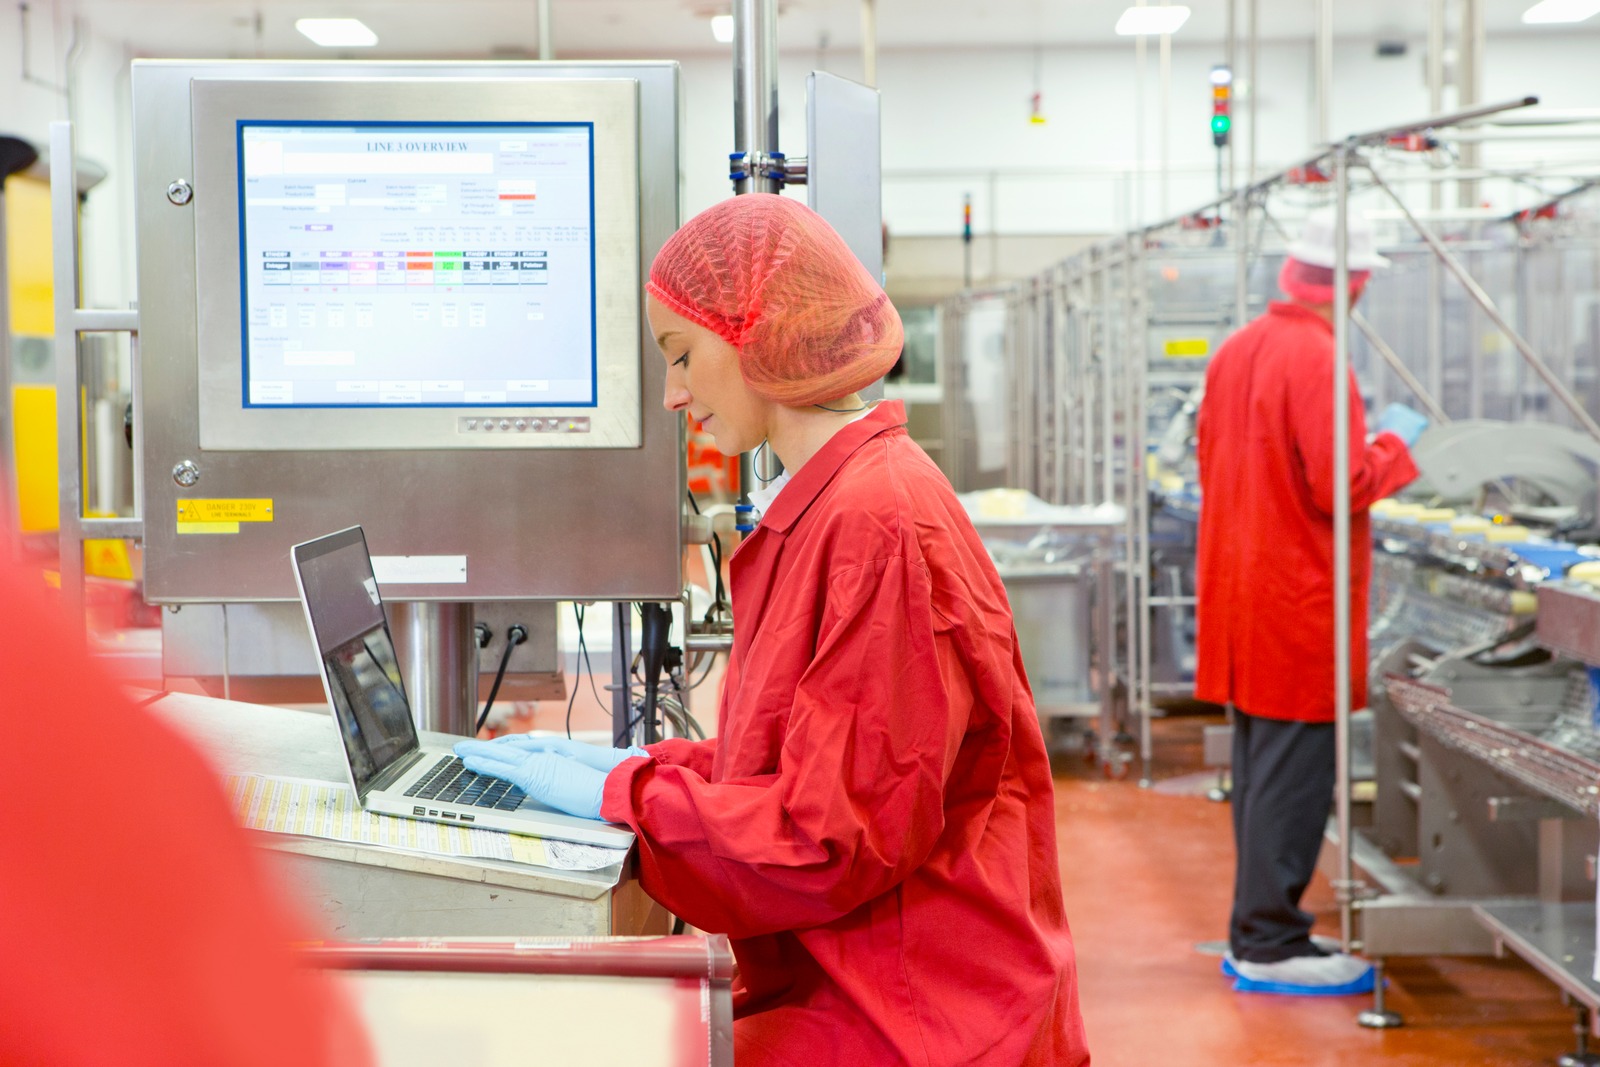
In un’azienda alimentare con circa centoquaranta computer, il personale di produzione non può usare il telefono personale durante il turno. Quando si è parlato di estendere l’autenticazione a più fattori all’accesso ai PC, l’obiezione dei dipendenti era già nota: l’azienda chiede di lasciare il telefono privato nell’armadietto e poi pretende che serva per entrare nel computer. Il secondo fattore era già attivo sulle utenze Microsoft. Per le postazioni, l’ufficio IT aveva rinunciato al secondo fattore, per evitare proteste.
Lo stesso stabilimento contava una sessantina di utenti abilitati alla VPN, autorizzati di volta in volta dai capi funzione senza una regola aziendale scritta. In passato un’intrusione era partita proprio da un’utenza. La richiesta di adeguamento alla NIS2 ha riportato il tema sul tavolo della direzione.
Su quali accessi va attivata per prima l’autenticazione a più fattori?
Sugli account cloud che danno accesso a posta, file e applicazioni Microsoft 365, poi sulla VPN e sugli account amministrativi; il login delle postazioni può arrivare dopo.
Gli account cloud si raggiungono da qualsiasi punto di internet, e una password rubata basta per entrare. In una struttura sanitaria con più sedi l’analisi iniziale ha trovato in rete numerose credenziali dei dipendenti, in chiaro o facili da decifrare. Su quelle utenze il secondo fattore impedisce l’accesso a chi conosce soltanto la password.
La VPN viene subito dopo, perché apre la rete interna. Gli account amministrativi chiudono il primo giro: dominio, firewall, console di backup. Sono pochi, ma un loro uso improprio compromette tutto il resto. L’estensione del secondo fattore alle postazioni crea più difficoltà operative, e conviene valutarla per ruolo, partendo da chi tratta i dati più delicati.
La direttiva NIS2, all’articolo 21, elenca l’uso di soluzioni di autenticazione a più fattori fra le misure di gestione del rischio, dove opportuno. Per le aziende fuori dal perimetro diretto la richiesta arriva spesso dai clienti, come descritto nell’articolo sull’adeguamento alla NIS2.
Un questionario di sicurezza e una VPN abilitata con una telefonata
Il gruppo manifatturiero con linee di assemblaggio e una cinquantina di utenti, lo stesso del percorso di adeguamento alla NIS2 raccontato a ottobre, aveva appena chiuso l’autovalutazione da 98 domande. Il secondo fattore non era attivo su nessun accesso. La VPN serviva a cinque o dieci utenti saltuari e si concedeva con una telefonata, anche la sera, senza traccia scritta. Il referente IT considerava l’autenticazione a più fattori quasi un dettaglio, e temeva la reazione di utenti che faticavano già a cambiare la password di dominio.
Aesir ha proposto di attivare il secondo fattore prima sulle identità di Microsoft 365, la superficie più esposta, poi sulla VPN del firewall e sulle utenze amministrative. Il referente giudicava troppo invasiva l’estensione a tutti gli accessi di dominio. Al suo posto è entrato nel progetto uno strumento che toglie temporaneamente i privilegi amministrativi e li riattiva soltanto dopo un’autorizzazione gestita da un’applicazione esterna.
Gli utenti di produzione hanno continuato a entrare nel dominio come prima, senza codici aggiuntivi. Posta, file e VPN hanno ricevuto subito il secondo fattore, mentre ogni operazione da amministratore passa ora da un’autorizzazione registrata. Alle domande dei clienti sulla sicurezza l’azienda poteva così rispondere con evidenze documentate su entrambi i punti.
Insight. In questa azienda il timore di proteste riguardava il login quotidiano dei reparti, che però non era l’accesso più esposto. Separare i due problemi ha permesso di proteggere subito posta, VPN e amministratori, e di rinviare le postazioni a una fase successiva, con tempi e ruoli già decisi.
Come si introduce l’autenticazione a più fattori senza il telefono aziendale?
Con chiavette di sicurezza fisiche per chi non vuole usare il telefono personale o lavora dove il telefono non entra, a partire dai ruoli più esposti.
Una chiavetta di sicurezza si collega al computer o si avvicina al telefono e conferma l’accesso senza codici da digitare. Lo stesso dispositivo può fare da badge e integrarsi con la VPN. Nelle postazioni condivise, come i reparti produttivi o un servizio clienti, il certificato sulla chiavetta lascia traccia di chi ha usato il terminale. Le chiavette le acquista l’azienda, una per persona, e il partner le registra e le configura; prima di estenderle conviene provarne due o tre sul campo.
L’obiezione più frequente riguarda lo smarrimento. Se la chiavetta serve anche per entrare in azienda, nessuno la lascia a casa due volte. Dove il telefono è vietato, la soluzione per i casi residui è una chiavetta di riserva custodita dall’ufficio IT, oppure un codice di accesso temporaneo rilasciato dall’ufficio IT sull’identità cloud, valido fino alla sostituzione. Sull’infrastruttura locale si revoca il certificato della chiavetta persa. Le eccezioni passano tutte dall’ufficio IT o dal servizio di assistenza del partner, secondo una procedura scritta.
Ai dipendenti va spiegato quando viene chiesto il codice, di norma al primo accesso da un dispositivo nuovo. Nei progetti seguiti da Aesir funziona il paragone con l’app della banca, che tutti usano già. L’introduzione procede per gruppi: direzione e amministrazione per prime, poi i reparti, con una breve formazione registrata per chi lavora su turni.
L’azienda alimentare descritta in apertura ha scelto questo percorso. L’ufficio IT estenderà l’autenticazione a più fattori agli utenti critici entro l’anno successivo, secondo una tabella di marcia scritta, mentre i reparti produttivi restano fuori dalla prima fase.
Le credenziali degli amministratori aprono tutto il resto
Un account amministrativo compromesso permette di disattivare le protezioni, cancellare i backup e creare nuove utenze. Per questo le credenziali con privilegi si custodiscono e si tracciano a parte, con la gestione degli accessi privilegiati, il PAM. Riguarda amministratori, account tecnici e di servizio, credenziali di firewall, backup e directory.
Il primo passo del PAM riguarda spesso password custodite nei posti sbagliati. In un ufficio amministrativo le password dei portali stavano in un documento di testo, in un foglio di calcolo e su alcuni foglietti. Il progetto pilota è partito dal reparto con le password più delicate, spostate in una cassaforte digitale con password principale lunga, secondo fattore periodico e condivisioni a scadenza. Sul firewall ogni modifica dell’amministratore richiede una motivazione, che resta registrata. Chi vuole capire come questi controlli si inseriscono in un servizio di monitoraggio continuo trova il quadro nell’articolo sulla sicurezza gestita.
Le sedi remote passano dal firewall
Le filiali si collegano alla sede con tunnel cifrati fra i firewall, mentre chi lavora in mobilità usa una VPN personale con autenticazione a più fattori. Reti separate per utenti, ospiti e server limitano i danni di un accesso abusivo. Nello stabilimento alimentare la VPN è bloccata dall’estero e accetta solo indirizzi italiani. L’ufficio IT ha chiesto alle risorse umane e ai capi funzione di assumersi formalmente la responsabilità di ogni nuova abilitazione.
Autenticazione a più fattori in quattro fasi
| Fase | Accesso | Metodo | Da chi si parte |
|---|---|---|---|
| 1 | Account cloud: posta, file, applicazioni | App di autenticazione o chiavetta | Direzione e amministrazione |
| 2 | VPN e accesso da remoto | Secondo fattore sul firewall, filtri per paese e orario | Chi lavora fuori sede |
| 3 | Account amministrativi e di servizio | Cassaforte delle credenziali, privilegi a tempo | Ufficio IT e fornitori esterni |
| 4 | Login delle postazioni | Chiavetta o certificato | Ruoli esposti e postazioni condivise |
Prima di estendere il secondo fattore conviene verificare:
- l’inventario degli account, compresi quelli amministrativi condivisi e quelli di servizio;
- l’elenco di chi ha la VPN, con il nome di chi ha autorizzato ciascuna abilitazione;
- i dipendenti senza telefono aziendale e le postazioni in cui il telefono non entra;
- la procedura per la chiavetta smarrita, le chiavette di riserva e i codici temporanei;
- il messaggio ai dipendenti, con i momenti in cui verrà chiesto il codice;
- la conservazione dei registri degli accessi amministrativi, per un periodo definito;
- le evidenze da conservare per i questionari dei clienti e per la NIS2.
Le stesse regole che applichiamo ai nostri accessi
Aesir Srl opera come MSP e MSSP nello stesso perimetro contrattuale, attraverso la Business Unit Operations & Security: secondo fattore e controlli di accesso fanno parte del servizio gestito, insieme al monitoraggio e alla risposta agli incidenti. Siamo partner Fortinet per firewall e VPN, abbiamo le certificazioni ISO 9001, 27001, 27017 e 27018 e un allineamento volontario a NIS2. Internamente applichiamo le stesse regole: autenticazione a più fattori su ogni utenza e VPN protetta verso i datacenter Tier IV proprietari in Unione europea.
Le obiezioni che arrivano dagli uffici
Il codice viene chiesto a ogni accesso?
Di norma no. Il codice serve al primo accesso da un dispositivo nuovo oppure a intervalli stabiliti dall’azienda, per esempio ogni dodici ore per una cassaforte delle password.
Che differenza c’è tra IAM e PAM?
L’IAM governa identità e accessi di tutti gli utenti, con il secondo fattore e le procedure di ingresso e uscita del personale. Il PAM protegge gli account con privilegi amministrativi, custodendone le credenziali e tracciandone l’uso; servono entrambi, perché coprono rischi diversi.
Un SMS è un secondo fattore sufficiente?
Resta un’opzione di ripiego, utile nella fase di avvio. App di autenticazione e chiavette fisiche offrono una protezione più solida contro il furto dell’utenza e la sostituzione della SIM.
La NIS2 impone l’autenticazione a più fattori?
La direttiva la elenca all’articolo 21 fra le misure di gestione del rischio, da adottare dove opportuno. Per molte aziende fuori dal perimetro diretto la richiesta arriva comunque dai questionari dei clienti.
Parliamone
L’autenticazione a più fattori incontra meno resistenza quando parte dagli accessi più esposti e arriva alle postazioni per ultima, con un’alternativa pronta per chi non vuole usare il telefono personale. Se desidera approfondire il tema o valutare la situazione della sua azienda, può compilare la form in fondo alla pagina oppure scrivere a support@aesir-tech.it: prenotiamo una consulenza gratuita e partiamo dai suoi numeri.