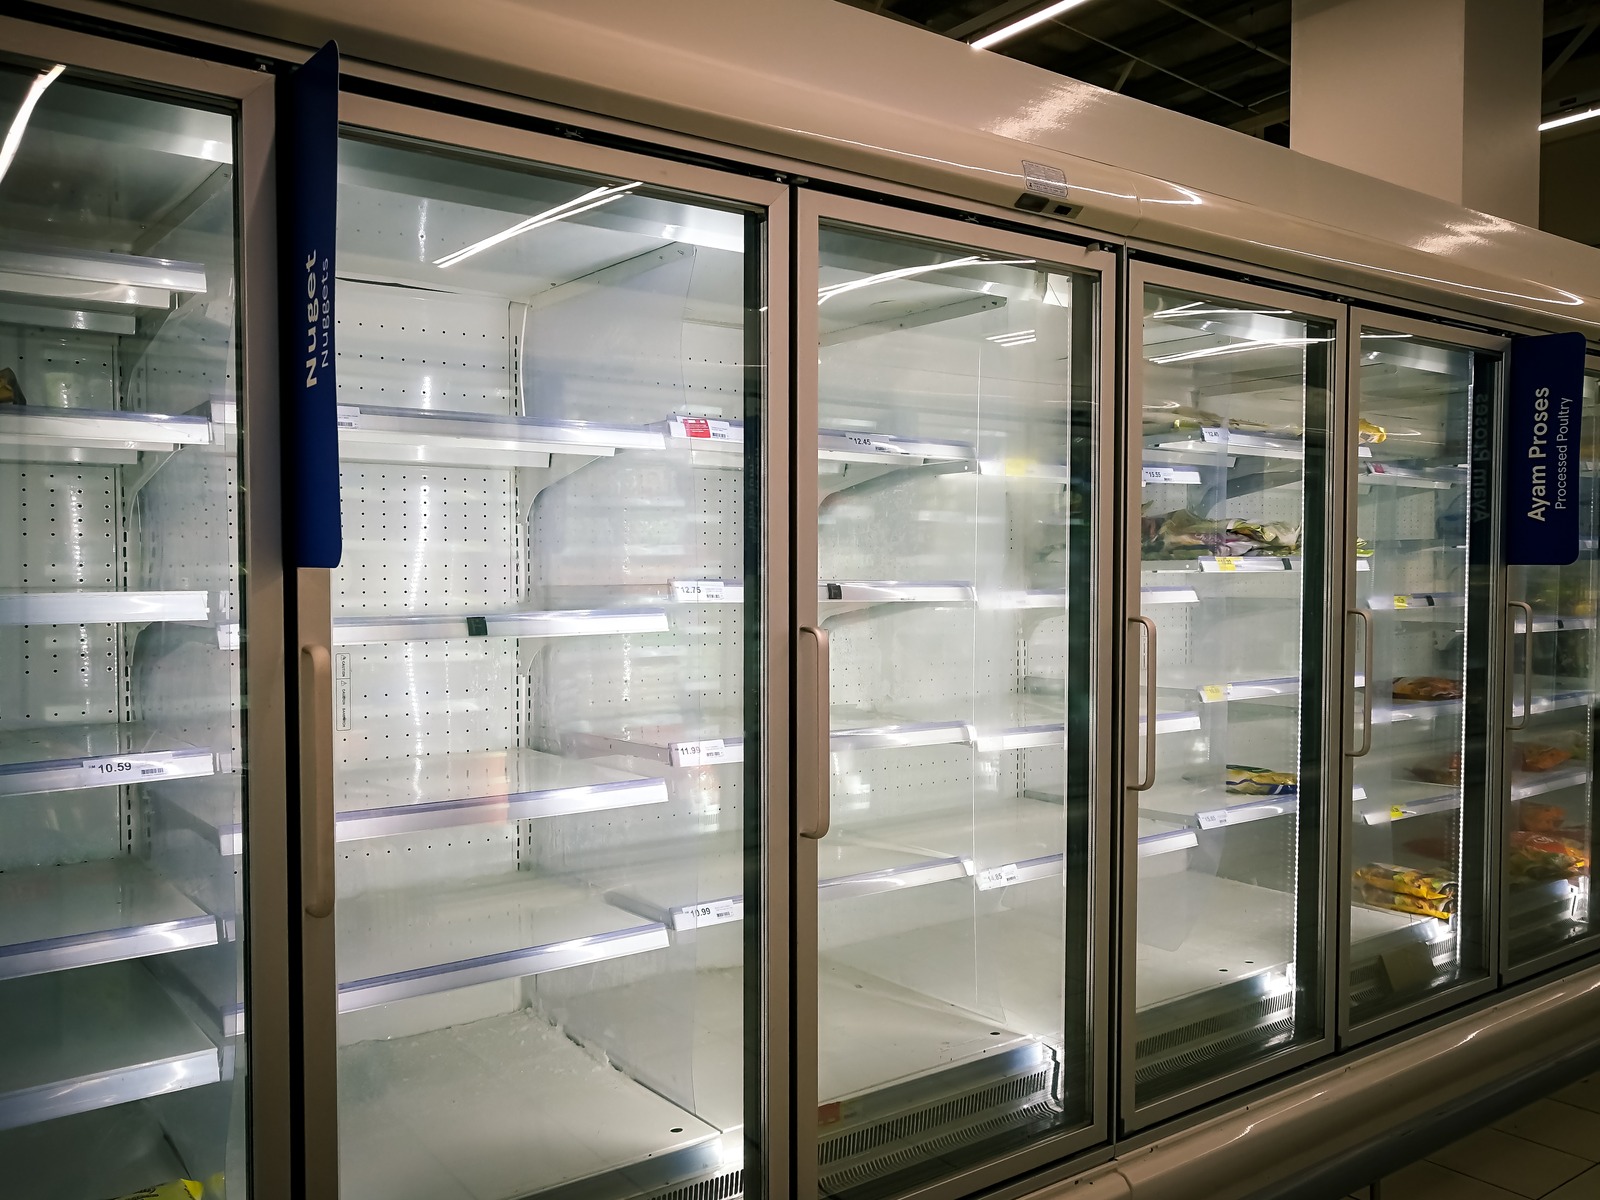
Nella notte tra il 1° e il 2 novembre 2026, intorno alle quattro del mattino, qualcuno ha modificato a distanza i parametri dei banchi frigo di alcuni supermercati siciliani. All’apertura i banchi erano fuori temperatura e la merce è finita al macero. Il gestore di quattro punti vendita, tre a Catania e uno a Palermo, ha confermato l’attacco. Il bersaglio era il sistema di telecontrollo dei banchi dei surgelati. Per la cybersecurity nei supermercati l’episodio è insolito: non ci sono server cifrati né rivendicazioni, e il danno si misura in prodotti da smaltire.
Secondo la ricostruzione di Euronews, la stessa notte un centinaio di supermercati in Svezia, Belgio, Lussemburgo, Estonia e Irlanda ha subito un attacco analogo, con le temperature dei frigoriferi salite oltre i 50 °C. Il 12 ottobre un’altra intrusione aveva colpito le principali catene francesi. In Italia la polizia postale indaga sulla provenienza degli attacchi e sui collegamenti con gli episodi nel resto d’Europa. È accertato che l’attacco ha colpito il telecontrollo dei banchi e rovinato la merce. Come gli attaccanti siano entrati resta da chiarire.
Perché la cybersecurity nei supermercati riguarda anche il freddo?
Perché centrali frigorifere, controllori dei banchi, casse e telecamere sono apparati collegati in rete, spesso gestiti da fornitori esterni e raggiungibili da remoto.
Un supermercato di medie dimensioni ospita più dispositivi in rete di quanti ne compaiano nell’inventario dell’ufficio IT. La centrale frigorifera dispone di un controllore che regola compressori e cicli di sbrinamento. Ogni banco ha la sua scheda elettronica. Il manutentore frigorista consulta questi dispositivi a distanza, riceve gli allarmi e modifica i parametri senza un intervento sul posto. Alla stessa rete sono spesso collegati anche casse, bilance integrate con il gestionale, telecamere e videoregistratori, controllo accessi, schermi pubblicitari e Wi-Fi per i clienti.
La centrale frigorifera e i controllori dei banchi appartengono alla tecnologia operativa, la cosiddetta OT. Comandano processi fisici, restano in servizio per molti anni e ricevono aggiornamenti di rado. Casse e PC rientrano invece nell’informatica tradizionale, ma condividono spesso la stessa rete. In un punto vendita alimentare l’attività più delicata è il mantenimento della catena del freddo, ed è lì che una falla di cybersecurity nei supermercati produce perdite immediate.
Una sola rete per casse, impianti e uffici
In molti negozi casse, impianti e PC dell’ufficio condividono la stessa rete. Chi entra da un apparato vulnerabile può raggiungere gli altri. Allo stesso modo, un PC compromesso tramite phishing può arrivare ai controllori della refrigerazione. La segmentazione fra rete OT e rete IT riduce il rischio che un attacco si propaghi da un segmento all’altro.
Ogni fornitore con il proprio accesso
Il frigorista si collega con il suo programma di accesso remoto, l’installatore delle telecamere con un’app, il fornitore del software di cassa con un terzo strumento. Questi accessi restano spesso abilitati anche tra un intervento e l’altro. Le stesse credenziali vengono riutilizzate in più negozi della stessa insegna, e a volte sono ancora quelle di fabbrica. In alcuni casi il fornitore installa anche un proprio router con SIM dati, che collega l’impianto direttamente a Internet senza passare dal firewall aziendale.
Apparati che nessuno ha censito
Il contratto di manutenzione copre di solito compressori e circuito frigorifero, non sempre il software del controllore. L’ufficio IT, dal canto suo, spesso ignora che quel dispositivo esista: non lo aggiorna e non ne controlla il traffico. Le ricostruzioni di ItaliaOggi sugli attacchi di novembre parlano proprio di dispositivi obsoleti, privi di patch di sicurezza e non più aggiornabili a livello di firmware.
Una notte fuori temperatura: merce, scaffali e responsabilità
Una lacuna di cybersecurity nei supermercati si traduce in tre costi distinti. Il primo è la merce. Quando la temperatura di un banco dei surgelati resta oltre i limiti di conservazione per un periodo prolungato, i prodotti vanno ritirati dalla vendita, e la decisione spetta al responsabile del punto vendita sulla base del piano di autocontrollo. Il regolamento europeo sull’igiene dei prodotti alimentari stabilisce infatti che la catena del freddo non deve essere interrotta (regolamento (CE) n. 852/2004, allegato II, capitolo IX).
Poi c’è il punto vendita. All’apertura può essere necessario svuotare i banchi, i reparti restano chiusi in attesa del tecnico e il personale passa la mattina a registrare le non conformità e smaltire la merce, invece di servire i clienti. Se l’attacco colpisce nella stessa notte più negozi dell’insegna, i manutentori disponibili nelle prime ore non bastano per tutti.
Il terzo costo riguarda le responsabilità. La sicurezza degli alimenti resta in capo a chi li vende, anche quando la causa è un accesso abusivo a un impianto gestito da un fornitore. La possibilità di recuperare i danni dipende dai contratti di manutenzione, nei quali le responsabilità sulla sicurezza informatica sono di rado definite. Le compagnie assicurative, alla sottoscrizione e al rinnovo delle polizze cyber, chiedono di descrivere le misure adottate su accessi remoti e copie di sicurezza. Per le insegne e i grossisti soggetti alla NIS2, o che riforniscono aziende soggette, le stesse domande arrivano anche nei questionari dei clienti.
Fuori dai supermercati, gli stessi accessi remoti senza regole
Il manutentore frigorista ha bisogno di un accesso remoto per lavorare, ma quel collegamento resta spesso abilitato a lungo dopo l’intervento. Nelle analisi che Aesir conduce prima di prendere in carico un’azienda, lo stesso schema ricorre anche fuori dalla grande distribuzione. Durante una verifica condotta nell’estate del 2026 in un’azienda di servizi, il tecnico esterno accedeva per lo più con un software di assistenza remota. Come ha spiegato la responsabile, entrava nella rete «con i permessi per fare quello che deve fare». In un’altra azienda un’impiegata si collegava dall’esterno con un programma gratuito, poi sostituito da un secondo strumento installato una settimana prima della verifica. Due colleghi usavano la VPN, ma in ufficio nessuno sapeva come fosse configurata.
Nessuna delle due aziende era un supermercato e nessuna aveva subito incidenti. In entrambe, però, gli accessi esterni erano nati per comodità e nessuno li aveva più rivisti: sono le stesse verifiche da fare sui collegamenti dei manutentori agli impianti frigoriferi. «Accessi da remoto sempre attivi e apparati vecchi: da qui sono partiti gli attacchi ai frigoriferi dei supermercati», ha scritto Jacopo del Campo, CTO di Aesir, nel documento interno preparato il 7 novembre.
Un solo canale per tecnici e fornitori
In situazioni del genere Aesir propone di far passare tutti gli accessi remoti da un unico canale controllato: VPN con autenticazione a più fattori per i dipendenti e una piattaforma di gestione degli accessi privilegiati per tecnici e fornitori. La piattaforma consente al manutentore di avviare la sessione senza conoscere le credenziali reali dell’apparato. L’abilitazione vale per il tempo dell’intervento e la sessione resta registrata. Quando cambia il fornitore, si revocano le sue abilitazioni e si verifica che non restino installati programmi di accesso remoto non autorizzati.
Insight. A novembre gli attacchi hanno colpito il telecontrollo, mentre la via d’ingresso non è ancora accertata. Per un responsabile di punto vendita la verifica utile, nel frattempo, riguarda le persone esterne che potrebbero modificare stanotte i parametri dei banchi e i collegamenti che userebbero.
Sicurezza informatica nella grande distribuzione: la checklist operativa
Le verifiche che seguono sono il punto di partenza della cybersecurity nei supermercati, sia per un singolo negozio sia per una rete di punti vendita:
- censire ogni apparato collegato, dalla centrale frigorifera ai controllori dei banchi, dalle casse alle telecamere, con modello, versione del software e fornitore che lo gestisce;
- verificare quali apparati risultano raggiungibili direttamente da Internet e chiudere ogni esposizione diretta;
- sostituire le credenziali di fabbrica e quelle uguali in più negozi;
- separare la rete in segmenti distinti per casse, impianti, telecamere, uffici e Wi-Fi dei clienti, con regole scritte sul traffico fra segmenti;
- portare tutti i fornitori su un solo canale di accesso remoto, con autenticazione a più fattori, abilitazione a tempo e registrazione delle sessioni, e rimuovere i programmi di accesso remoto installati in autonomia;
- indicare nei contratti di manutenzione i tecnici abilitati, le responsabilità sugli aggiornamenti del firmware e l’obbligo di segnalare subito gli incidenti;
- inoltrare gli allarmi di temperatura al personale reperibile anche di notte e controllare periodicamente che i parametri impostati non siano cambiati;
- conservare copie delle configurazioni di impianti e casse, insieme a una procedura scritta per la merce esposta a temperature non conformi, con chi decide e quali dati registrare.
Sicurezza dei punti vendita: chi gestisce che cosa
La tabella riassume gli apparati più comuni in un supermercato, chi li gestisce di solito e la prima misura da adottare.
| Apparato | Gestito di solito da | Rischio tipico | Prima misura |
|---|---|---|---|
| Centrale frigorifera e controllori dei banchi | Manutentore frigorista | Interfaccia di telegestione esposta su Internet, password di fabbrica | Rete dedicata e accesso del fornitore da un solo canale |
| Casse e bilance | Fornitore del software di cassa | Stessa rete degli uffici, aggiornamenti rinviati | Segmento separato e aggiornamenti pianificati fuori orario |
| Telecamere e videoregistratori | Installatore della sicurezza | Accesso da app con credenziali condivise | Credenziali individuali e rete separata |
| Router con SIM dati | Fornitore dell’impianto | Ingresso che aggira il firewall aziendale | Censimento e chiusura delle porte esposte |
| PC dell’ufficio e del punto vendita | Ufficio IT | Phishing e programmi di accesso remoto non autorizzati | Protezione degli endpoint e controllo dei programmi installati |
Il ruolo di Aesir nella sicurezza dei punti vendita
Aesir Srl lavora come MSP e MSSP nello stesso perimetro contrattuale: chi amministra rete e postazioni ne sorveglia anche la sicurezza. Le regole di accesso dei manutentori, la separazione delle reti e il firewall fanno quindi capo a un unico referente, che le definisce e ne verifica il rispetto. Per la cybersecurity nei supermercati significa sostituire con un solo interlocutore le regole che oggi frigorista, installatore e fornitore IT gestiscono ciascuno per conto proprio.
In uno stabilimento alimentare seguito da Aesir, per esempio, la VPN accetta solo indirizzi IP italiani. Ogni nuova abilitazione richiede che il capo funzione se ne assuma per iscritto la responsabilità. In un gruppo manifatturiero i privilegi di amministratore si riattivano solo dopo un’approvazione registrata.
Siamo partner Fortinet per firewall e segmentazione. Per gli impianti che non possono ospitare un antivirus usiamo un monitoraggio passivo del traffico, che identifica i dispositivi attivi in rete e segnala le comunicazioni anomale senza interferire con il loro funzionamento. Le segnalazioni di sicurezza confluiscono in un servizio gestito di rilevamento e risposta (MDR), con analisti attivi anche di notte e nei fine settimana. Le copie di sicurezza immutabili proteggono configurazioni degli impianti, dati di cassa e dati del gestionale: con l’immutabilità attiva, nemmeno chi possiede le credenziali di amministratore può cancellarle prima della fine del periodo di conservazione. Come verificarne il ripristino prima di un’emergenza è spiegato nell’articolo su backup e disaster recovery.
Aesir segue progetti in tutta Italia, con certificazioni ISO 9001, 27001, 27017 e 27018 e un allineamento volontario alla NIS2. I datacenter Tier IV sono di proprietà, in Unione europea, con replica.
Cybersecurity nei supermercati: le domande dei responsabili di punto vendita
Il manutentore frigorista può mantenere un accesso permanente?
Conviene evitarlo. L’accesso si apre per l’intervento, con secondo fattore e sessione registrata, e si chiude alla fine; gli allarmi di temperatura possono raggiungere il fornitore anche senza un collegamento in ingresso sempre aperto.
Firewall e antivirus bastano a proteggere un supermercato?
Contribuiscono a proteggere la rete IT e le postazioni. I controllori dei banchi, i videoregistratori e alcuni terminali di cassa non supportano un antivirus, e richiedono reti separate, accessi controllati e monitoraggio del traffico.
Da dove si parte con molti punti vendita?
Da un punto vendita pilota, censendo gli apparati, i collegamenti verso l’esterno e la struttura della rete. Dopo la verifica, le misure si adattano alle infrastrutture degli altri negozi. Si comincia da quelli con gli impianti più vecchi.
Parliamone
Gli attacchi di novembre hanno colpito i banchi frigo, ma collegamenti remoti non protetti espongono anche casse, telecamere e celle frigorifere dei magazzini. La cybersecurity nei supermercati parte dall’elenco degli apparati collegati e degli accessi remoti ancora abilitati. Se desidera approfondire il tema o valutare la situazione della sua azienda, può compilare la form in fondo alla pagina oppure scrivere a support@aesir-tech.it: prenotiamo una consulenza gratuita e partiamo dai suoi numeri.